9급 국가직 공무원 네트워크보안
(2024-03-23 기출문제 - 전체보기)
총 20문제
답안 완료: 0문제
1. 공격자가 ARP 스푸핑 공격으로 위조하려는 것은?
2. route 명령으로 얻은 라우팅 테이블 정보와 같은 결과물을 출력할 수 있는 것은?
3. 다음에서 설명하는 것은?
○ 외부 방화벽과 내부 방화벽 사이에 존재한다.
○ 외부에서 접속할 수 있어야 하며 보호되어야 하는 시스템(예: 회사의 웹사이트, 이메일 서버 등)을 여기에 배치한다.
○ 외부에서 접속할 수 있어야 하며 보호되어야 하는 시스템(예: 회사의 웹사이트, 이메일 서버 등)을 여기에 배치한다.
4. 접근 제어 방식에 대한 다음 설명의 (가)와 (나)에 들어갈 내용을 바르게 연결한 것은?
(가) 는 사용자 ID가 아닌 시스템에서 정의한 사용자의 역할을 바탕으로 접근 권한을 정의한다. 각 사용자는 (나) 정적 또는 동적으로 할당될 수 있다.
5. HTTP 버전 1.1에서 정의된 메소드의 설명으로 옳지 않은 것은?
6. DNS 스푸핑 공격의 순서를 바르게 나열한 것은?
(가) 클라이언트는 공격자가 전송한 DNS Response를 올바른 메시지로 인식한다.
(나) 로컬에 존재하며 DNS 서버보다 클라이언트와 가까이 위치한 공격자는 위조된 DNS Response를 클라이언트에게 전송한다.
(다) 공격자는 스니핑 공격을 통해 클라이언트가 DNS 서버로 DNS Query를 전송하는 것을 확인한다.
(나) 로컬에 존재하며 DNS 서버보다 클라이언트와 가까이 위치한 공격자는 위조된 DNS Response를 클라이언트에게 전송한다.
(다) 공격자는 스니핑 공격을 통해 클라이언트가 DNS 서버로 DNS Query를 전송하는 것을 확인한다.
7. 서버가 클라이언트로부터 받은 비밀키에 대하여 여러 번 해시 함수를 적용하여 얻은 해시 체인으로 일회용 비밀번호(OTP)를 생성하는 것은?
8. WPA(Wi-Fi Protected Access)에 대한 설명으로 옳지 않은 것은?
9. DoS 공격 방식에 대한 설명으로 옳지 않은 것은?
10. (가)와 (나)에 들어갈 내용을 바르게 연결한 것은?
○ (가) 은/는 네트워크 레벨에서 패킷에 대한 보안을 제공하기 위해 설계된 프로토콜의 모음이다.
○ (가) 이/가 지원하는 (나) 에서는 새로운 IP 헤더가 추가된다.
○ (가) 이/가 지원하는 (나) 에서는 새로운 IP 헤더가 추가된다.
11. 무선 랜의 MAC 프레임에 대한 다음 설명의 (가)와 (나)에 들어갈 내용을 바르게 연결한 것은?
802.11 무선 랜 표준의 매체 접속 프로토콜은 (가) 이고, 무선 MAC 계층 프레임 포맷에는 (나) 개의 주소 필드가 있다.
12. SSL/TLS 핸드셰이크 프로토콜에서 클라이언트가 보내는 client_hello 메시지에 포함되지 않는 것은?
13. (가)와 (나)에 들어갈 내용을 바르게 연결한 것은?
스위치 환경에서 공격자의 스위치 재밍을 통해 스위치의 매핑 테이블의 최대 저장 개수보다 더 많은 정보가 추가되어 스위치가 (가) 모드로 동작하며, 같은 스위치 내에 위치한 공격자는 네트워크 인터페이스 카드를 (나) 모드로 설정하여 스니핑이 가능하다.
14. 다음은 TCP 3-Way Handshaking 과정의 예를 나타낸 것이다. (가)~(라)에 들어갈 숫자를 바르게 연결한 것은? (단, C: Client, S: Server, [ ]: 세그먼트 플래그, seq: 순서 번호, ack: 확인응답 번호)
C → S, [SYN] seq = 102
S → C, [SYN-ACK] seq = (가) , ack = (나)
C → S, [ACK] seq = (다) , ack = (라)
S → C, [SYN-ACK] seq = (가) , ack = (나)
C → S, [ACK] seq = (다) , ack = (라)
15. 암호 알고리즘에 대한 설명으로 옳지 않은 것은?
16. HMAC에 대한 설명으로 옳지 않은 것은?
17. DNSSEC(DNS Security Extensions)에 대한 설명으로 옳지 않은 것은?
18. 하트블리드(Heartbleed)에 대한 다음 설명의 (가)와 (나)에 들어갈 내용을 바르게 연결한 것은?
TLS를 구현하기 위한 오픈 소스인 OpenSSL에 내재된 버그로, (가) 프로토콜의 요청을 받은 컴퓨터에서 적절한 (나) 이 이루어지지 않아서 피해자가 의도하지 않은 내용이 응답 패킷의 페이로드에 복사되어 공격자에게 전송될 수 있다.
19. SSH(Secure Shell)에 대한 설명으로 옳지 않은 것은?
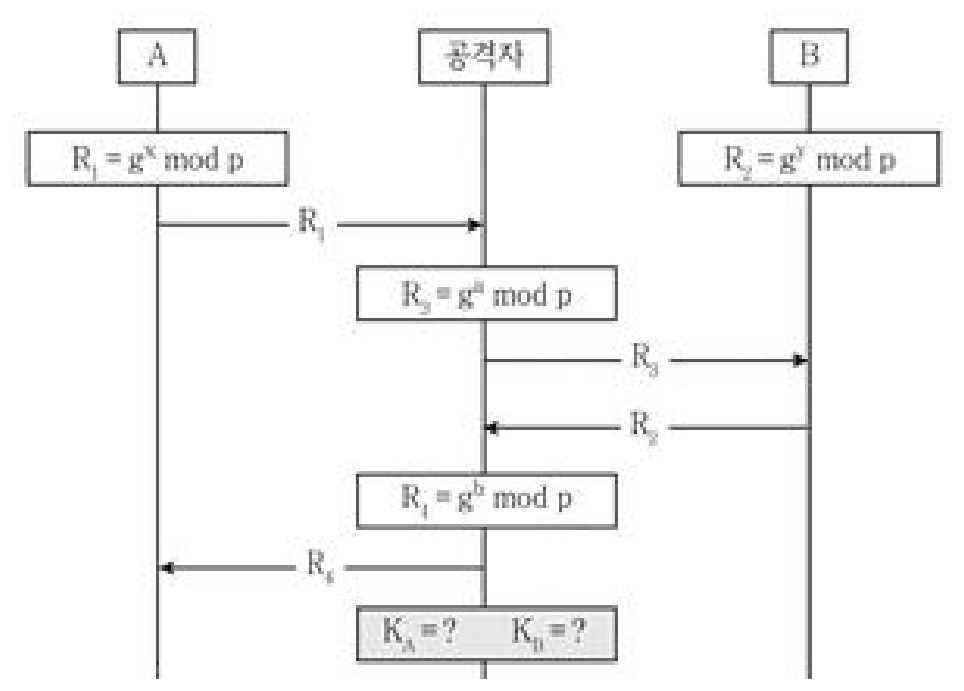
20. 다음은 사용자 A와 B가 Diffie-Hellman 알고리즘에 의한 키 교환을 시도하려는 도중에 발생한 중간자 공격의 개념을 도시한 것이다. 공격자가 A와의 공유비밀키 KA와 B와의 공유비밀키 KB를 산출하는 계산식을 바르게 연결한 것은? (단, p는 소수, g는 p의 원시근, x, y, a, b는 p보다 작은 임의의 양의 정수)
진행 상황
답안 완료율
0%
미답안
답안완료